
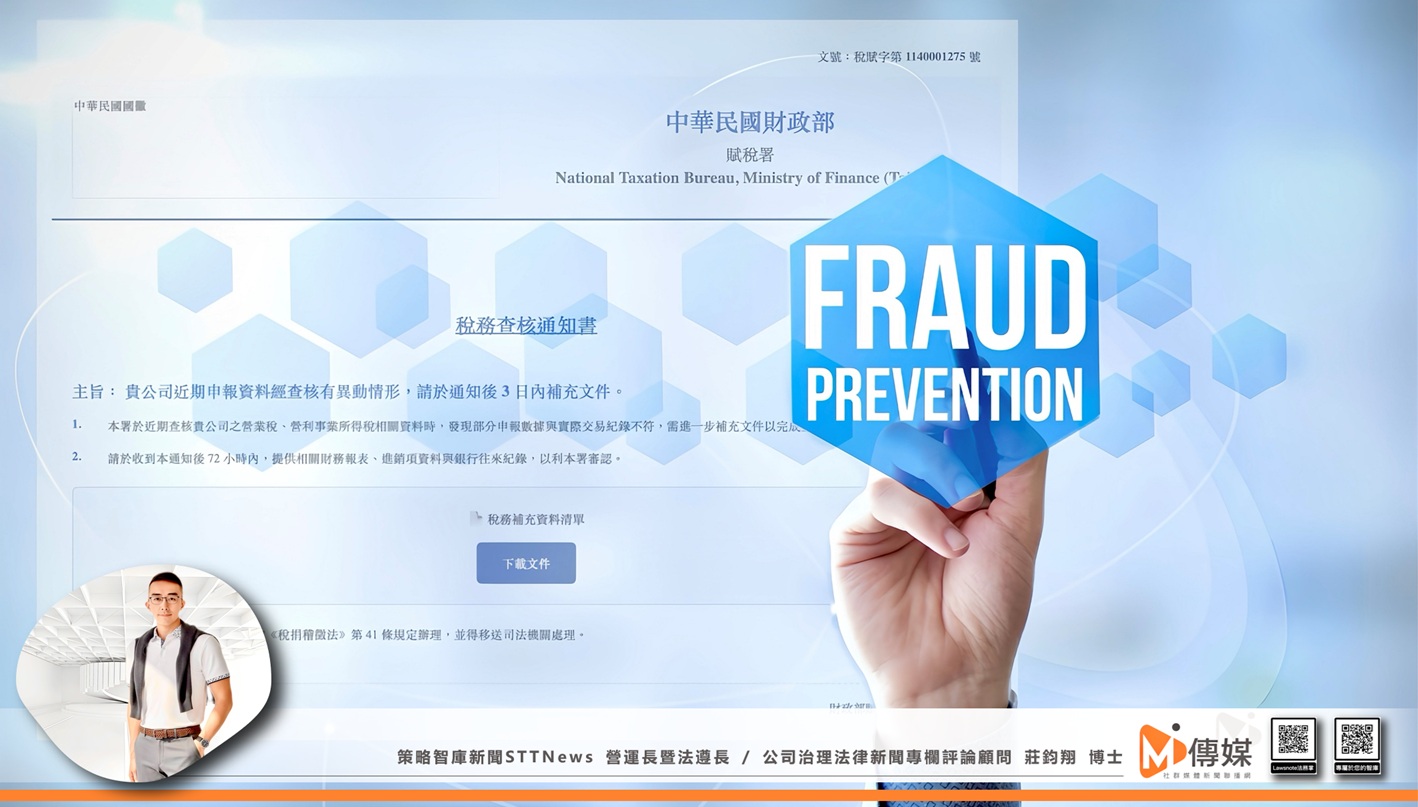
引 言
在二〇二五年數位經濟全面滲透的商業環境中,企業所面臨的威脅已不再僅限於傳統的市場競爭或合約糾紛,而是延伸至虛擬空間中的「信任博弈」,近期,一波波精準針對企業財務部門、偽冒國家財稅機關的釣魚詐騙攻擊,正以驚人的速度侵蝕著企業的資產安全與治理根基,這類攻擊不再是粗糙的亂槍打鳥,而是結合了社會工程學與心理戰術的高端犯罪。
中華企業策略永續發展學會創會理事長 莊鈞翔博士指出,當企業收到一封署名「財政部賦稅署要求在七十二小時內提供敏感財務數據的電子郵件時,這不僅是一場資訊安全的技術攻防,更是一次對公司內部控制、法律風險意識以及危機應變機制的嚴峻壓力測試」,當前,企業普遍存在「重硬體防禦、輕流程治理」的結構性盲點,導致在面對披著公權力外衣的詐騙時,往往因畏懼權威而喪失判斷力。
本文核心議題在於剖析「假冒公部門之商業電子郵件詐騙(BEC)對公司治理的衝擊」,並從法律實務與策略管理的雙重維度,探討企業如何構建主動式的防禦體系,莊鈞翔博士強調,解決之道在於「將法律思維前置化,從被動的資安補破網轉向主動的全流程合規治理」,本文將提出具體的戰略框架,協助企業在數位迷霧中辨識真偽,確保營運韌性與資產安全。
問題背景與現況分析
一、權威偏誤與急迫性的心理戰術
詐騙集團之所以能屢屢得手,其核心在於精準操弄了企業經營者對於「公權力」的敬畏心理與對「違法後果」的恐懼,莊鈞翔博士分析本次偽冒財政部賦稅署的案例,犯罪分子利用企業對稅務查核的敏感神經,刻意營造出「違規異動」、「限期三天」、「移送法辦」等高壓情境,在行為經濟學中,這種「權威偏誤」會導致決策者(往往是基層財會人員或不知情的高階主管)為了避免潛在的法律制裁,而繞過正常的查證程序,直接依照指示行動。
這反映出企業內部對於行政程序的認知斷層,在正常的法治國家運作中,行政機關進行正式調查或裁處,必須嚴格遵守行政程序相關法規,以正式公文書送達,絕無透過電子郵件發送不明連結要求下載軟體或上傳極機密財務資料之理;然而,這種基礎的法律常識在企業內部的教育訓練中往往被忽視,導致「恐懼」凌駕於「程序」之上。
二、供應鏈攻擊與數據竊取的雙重威脅
這類假冒稅務機關的詐騙,其目的往往不僅止於騙取當下的金錢轉帳,更深層的意圖:
- 在於「數據竊取」與「供應鏈滲透」,透過誘使受害者下載名為「稅務補充資料清單」的惡意程式(Malware),攻擊者得以在企業內網植入木馬或勒索軟體。
一旦企業內網淪陷,遭竊取的不再只是單一筆款項,而是整體的客戶名單、銀行往來憑證、供應商合約等核心商業機密。
莊鈞翔博士從策略視角來看,這是企業資產保護的巨大破口,當攻擊者取得了企業的真實財務軌跡,便能進一步策畫更為精準的「變臉詐騙(BEC)」,甚至以此數據勒索企業,造成商譽與財務的毀滅性打擊,這顯示出,單一的郵件詐騙事件,實則是企業整體資安治理架構崩壞的前兆。
三、法遵資源配置的錯位與資訊孤島
多數企業將資源投注於防火牆、防毒軟體等技術層面的建置,卻忽略了「人」才是資安防禦中最脆弱的一環,財會部門往往掌握公司最敏感的資金與數據,但其受到的資安與法律與行政程序教育卻相對薄弱。
- 此外,企業內部常存在「資訊孤島」現象,財會部門收到可疑信件時,往往自行判斷或因畏懼上級責難而隱瞞,未能即時與法務或資訊部門聯動。
這種橫向聯繫的斷裂,使得詐騙集團得以在企業內部的防禦空隙中長驅直入,莊鈞翔博士觀察到,許多企業缺乏一套標準化的「公務機關應對SOP」,當面對疑似來自政府的查詢時,缺乏一個統一的查證窗口與授權機制,導致基層員工在無所適從下成為破口。
法律制度與實務挑戰
一、數位證據的保全與跨境追訴的困境
莊鈞翔博士說明,在法律實務上,這類案件屬於典型的跨國網路犯罪,攻擊者的IP位址、電子郵件伺服器往往設於境外,利用跳板技術隱匿蹤跡,當企業發現受騙並試圖尋求法律救濟時,面臨的首要挑戰即是「數位證據的滅失與保全困難」。
依據現行刑事訴訟相關規範,數位證據須具備同一性與不可否認性,然而,企業在遭駭當下,往往因急於重灌系統或刪除惡意檔案,破壞了關鍵的犯罪軌跡(Log檔),導致後續檢警偵辦困難。
- 此外,即便鎖定了境外嫌疑人,受限於國際司法互助的現實困境,要成功進行跨境追訴並追回資產,實務上具有極高的難度與成本。
二、企業未盡注意義務的法律責任擴散
值得注意的是,若企業因遭詐騙而導致客戶個資外洩或合作夥伴受損,企業本身可能從「受害者」轉變為「加害者」。
(一)企業負有維護個人資料安全之義務
依據個人資料保護相關法規,企業負有維護個人資料安全之義務,需採行適當之安全措施,若因員工輕率點擊釣魚郵件導致資料庫外洩,主管機關可認定企業未盡安全維護義務而予以裁罰,甚至需對個資被侵害的當事人負擔損害賠償責任。
(二)企業未履行安全計畫的法律後果
參照法律字第 10503502080 號判決所述,因其明確指出「非公務機關保有個人資料檔案者,應採行適當之安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏;若其未依所訂計畫或方法履行…主管機關得依個人資料保護法第48條第4款規定,限期改正,屆期未改正者,按次處2萬元以上20萬元以下罰鍰。」此實務見解強化了企業未履行安全計畫的法律後果。
(三)企業負有善良管理人之注意義務
此外,在公司法與民法的架構下,公司負責人與高階經理人負有善良管理人之注意義務,若董事會或管理層長期忽視資安治理,未建立合理的內控機制防範此類可預見的風險,導致公司遭受重大損害,股東亦可能對經營階層提出究責;依公司法第23條規定,公司負責人對於公司業務之執行,如有違反法令致他人受有損害時,對他人應與公司負連帶賠償之責。這使得「防詐」不再是基層員工的庶務,而是經營階層必須嚴肅面對的法遵課題。
三、行政程序法與數位轉型的落差
雖政府近年大力推動數位轉型,但行政機關與民眾的溝通介面仍處於新舊交替的模糊地帶,詐騙集團正是利用了這種「數位轉型期的混亂」。
(一)政府機關多以書面為主
法律上,行政處分或調查通知有嚴格的書面或電子送達規範,需透過憑證驗證,行政處分以書面為之者,應記載相關事項,包含處分機關及其首長署名、蓋章等;行政處分除法規另有要式規定外,得以書面、言詞或其他方式為之,且行政程序法並未限制行政處分不得以電子文件方式為之。
-
並沒有禁止行政機關發布行政處分(例如核准、駁回、處罰等決定)時,使用電子文件;反而強調行政行為方式的彈性與效率,行政處分除了書面,也可以用口頭或其他方式為之,但若相對人要求書面,機關就不能拒絕,且電子文件在現代行政中是允許且被鼓勵的趨向。
(二)辨別上有其困難建議致電公部門洽詢
然而,一般企業員工難以區辨「一般的行政宣導郵件」與「具有法律效力的調查通知」之差異,現行法規雖有處罰冒用公務員服章官銜的規定,但在網路虛擬身分的認定上,法律構成要件的解釋與適用仍存在實務上的攻防空間;參照109年度上訴字第624號及109年度上訴字第624號判決所述,因其明確論及「三人以上共同冒用政府機關或公務員名義犯詐欺取財罪」及「行使偽造公文書罪」之構成與法律效果,此類判決見解正是打擊此類犯罪的法律利器。
要確認政府機關郵件的真偽,請執行以下步驟,然後再致電:
-
檢查寄件者網域:確保寄件者電子郵件地址是以「.gov.tw」結尾的官方網域。
-
勿點擊連結或下載附件:收到可疑郵件時,切勿點擊內含的任何連結或下載附件。
-
留意緊急要求或個人資訊:政府機關通常不會透過電子郵件要求提供密碼、身分證字號、信用卡號碼等敏感個人資料,或製造緊急狀況要求立即回覆。
-
自行查找官方聯絡方式:不要使用郵件中提供的電話號碼,應透過政府機關的官方網站或104/105查號台查詢正確的電話。
-
撥打165反詐騙專線:如有任何疑慮,請直接撥打165反詐騙專線進行查證。
專家見解與策略建議
第一、建立「零信任」的行政互動驗證機制(Zero Trust Verification)
(一)企業應制定絕對剛性的內部規範
任何透過電子郵件、簡訊或通訊軟體接收到的「公務機關要求」,特別是涉及匯款、提供個資、下載檔案或點擊連結者,一律視為「高風險不可信訊號」。
(二)具體策略包括實施「帶外驗證(Out-of-Band Authentication)」
即員工不得直接回覆郵件或撥打信件中提供的電話,而必須透過「獨立管道」(如查閱政府機關官方網站公告的總機號碼、翻閱過往正式公文上的承辦人電話)進行回撥查證;此外,企業應明訂,所有涉及敏感財務資料的提供,必須經過法務部門或高階主管的「實體簽核」,嚴禁單一員工逕行處置。
第二、將資安演練升級為「法律防禦演習」
(一)企業資安演練
傳統的資安演練多偏重於技術層面(如防毒、備份),莊鈞翔博士建議,應將演練層次提升至「法律攻防」的高度。企業應定期舉辦模擬「假冒公部門調查」的情境演練,測試財會、法務與公關部門的聯動反應。
(二)企業資安辨識
在此過程中,重點在於訓練員工辨識「行政程序的合法性」。例如,教育員工認知稅務機關的調查程序,絕不會以壓縮檔形式傳送軟體,也不會要求匯款至非國庫專戶。
(三)企業資安機制
同時,應建立「證據保全SOP」,一旦發生疑似入侵,第一時間切斷網路但不關機,保留系統日誌與惡意郵件原始碼,以利後續的數位鑑識與法律訴訟。
第三、強化董事會的資安治理責任與監督
莊鈞翔博士建議企業,從公司治理的高度著手,資安風險即是營運風險,董事會應要求管理層定期報告資安威脅情資與防禦準備,並檢視相關保險(如資安險)的覆蓋範圍。
(一)企業資安吹哨者通報機制
企業應建立「吹哨者保護機制」與「無責通報文化」,鼓勵員工在第一時間通報誤點擊或異常狀況,而非因恐懼懲處而隱匿,導致損害擴大;參照法律字第 10603503230 號、法律字第 10603503230 號、法律字第 10603503230 號判決所述,因其強調公務機關(此原則亦可類推至負有保護義務的企業)於發現個人資料遭侵害時,應迅速通知當事人,此為保障當事人權益、控制損害擴大的關鍵步驟。
(二)企業資安加密維護
此外,針對高風險的財務與個資數據,應實施實體隔離或加密分流存儲,即使遭受釣魚攻擊導致單一終端機淪陷,攻擊者也無法輕易橫向移動竊取核心資產;這不僅是技術佈署,更是履行法律上「適當安全維護措施」的具體展現,能在未來可能的法律訴訟中,作為企業已盡注意義務的有力抗辯。
結語與前瞻
莊鈞翔博士總結,在數位偽裝技術日益精進的今天,企業面對的是一個真假難辨的戰場,假冒公權力的詐騙,利用的是人性的弱點與治理的疏漏:
- 唯有建立「懷疑的文化、驗證的程序、當責的治理」,企業才能在數位浪潮中站穩腳跟;這不僅是一場保護資產的戰役,更是一場捍衛企業商譽與法律合規的長期抗戰。
- 領導者必須展現決心,將防詐意識注入企業的DNA中,讓每一位員工都成為防禦體系中最堅實的防火牆。
『信任』是商業的基石,但在數位交互的叢林法則中,『驗證』才是生存的唯一憑據
【 法律依據註腳 】
本文章引用之現行法律依據及數據來源如下:
- 刑法第158條:冒充公務員而行使其職權者,處三年以下有期徒刑、拘役或一萬五千元以下罰金。冒充外國公務員而行使其職權者,亦同。
- 刑法第210條:偽造、變造私文書,足以生損害於公眾或他人者,處五年以下有期徒刑。
- 刑法第211條:偽造、變造公文書,足以生損害於公眾或他人者,處一年以上七年以下有期徒刑。
- 刑法第216條:行使第二百一十條至第二百一十五條之文書者,依偽造、變造文書或登載不實事項或使登載不實事項之規定處斷。
- 刑法第339條:意圖為自己或第三人不法之所有,以詐術使人將本人或第三人之物交付者,處五年以下有期徒刑、拘役或科或併科五十萬元以下罰金。以前項方法得財產上不法之利益或使第三人得之者,亦同。前二項之未遂犯罰之。
- 刑法第339條之4:犯第三百三十九條詐欺罪而有下列情形之一者,處一年以上七年以下有期徒刑,得併科一百萬元以下罰金:
一、冒用政府機關或公務員名義犯之。
二、三人以上共同犯之。
三、以廣播電視、電子通訊、網際網路或其他媒體等傳播工具,對公眾散布而犯之。
四、以電腦合成或其他科技方法製作關於他人不實影像、聲音或電磁紀錄之方法犯之。前項之未遂犯罰之。 - 刑法第358條:無故輸入他人帳號密碼、破解使用電腦之保護措施或利用電腦系統之漏洞,而入侵他人之電腦或其相關設備者,處三年以下有期徒刑、拘役或科或併科三十萬元以下罰金。
- 刑法第359條:無故取得、刪除或變更他人電腦或其相關設備之電磁紀錄,致生損害於公眾或他人者,處五年以下有期徒刑、拘役或科或併科六十萬元以下罰金。
- 公司法第23條:公司負責人應忠實執行業務並盡善良管理人之注意義務,如有違反致公司受有損害者,負損害賠償責任。公司負責人對於公司業務之執行,如有違反法令致他人受有損害時,對他人應與公司負連帶賠償之責。公司負責人對於違反第一項之規定,為自己或他人為該行為時,股東會得以決議,將該行為之所得視為公司之所得。但自所得產生後逾一年者,不在此限。
- 民法第184條:因故意或過失,不法侵害他人之權利者,負損害賠償責任。故意以背於善良風俗之方法,加損害於他人者亦同。違反保護他人之法律,致生損害於他人者,負賠償責任。但能證明其行為無過失者,不在此限。
- 民法第188條:受僱人因執行職務,不法侵害他人之權利者,由僱用人與行為人連帶負損害賠償責任。但選任受僱人及監督其職務之執行,已盡相當之注意或縱加以相當之注意而仍不免發生損害者,僱用人不負賠償責任。
- 民法第535條:受任人處理委任事務,應依委任本旨,並服從委任人之指示。其受有報酬者,應以善良管理人之注意為之。
- 個人資料保護法第12條:公務機關或非公務機關違反本法規定,致個人資料被竊取、洩漏、竄改或其他侵害者,應查明後以適當方式通知當事人。
- 個人資料保護法第27條:非公務機關保有個人資料檔案者,應採行適當之安全措施,防止個人資料被竊取、竄改、毀損、滅失或洩漏。中央目的事業主管機關得指定非公務機關訂定個人資料檔案安全維護計畫或業務終止後個人資料處理方法。
- 個人資料保護法第48條:非公務機關有下列情事之一者,由中央目的事業主管機關或直轄市、縣(市)政府限期改正,屆期未改正者,按次處新臺幣二萬元以上二十萬元以下罰鍰:
一、違反第八條或第九條規定。
二、違反第十條、個人資料保護法第十一條、個人資料保護法第十二條或第十三條規定。
三、違反第二十條第二項或第三項規定。
四、違反第二十七條第一項或未依第二項訂定個人資料檔案安全維護計畫或業務終止後個人資料處理方法。 - 稅捐稽徵法第11條之1:稅捐稽徵機關或財政部賦稅署指定之人員,應於進行調查前,以書面通知被調查者調查或備詢之事由及範圍。但有下列情形之一者,不在此限:
一、被調查者無固定之營業場所、住居所或所在地不明。
二、進行進銷項憑證或貨物流向之查核。
三、進行統一發票或使用牌照稅之查核。
四、進行印花稅之投機檢查或查核。
五、進行娛樂稅之臨時查核或駐徵。
六、調查前通知顯有阻礙調查之虞。 - 行政程序法第68條:送達由行政機關自行或交由郵政機構送達。由郵政機關送達者,以一般郵遞方式為之。但文書內容對人民權利義務有重大影響者,應為掛號。行政機關之文書依法規以電報交換、電傳文件、傳真或其他電子文件行之者,視為自行送達。
- 行政程序法第95條:行政處分除法規另有要式之規定者外,得以書面、言詞或其他方式為之。以書面以外方式所為之行政處分,其相對人或利害關係人有正當理由要求作成書面時,處分機關不得拒絕。
- 行政程序法第96條:行政處分以書面為之者,應記載下列事項︰
一、處分相對人之姓名、出生年月日、性別、身分證統一編號、住居所或其他足資辨別之特徵;如係法人或其他設有管理人或代表人之團體,其名稱、事務所或營業所,及管理人或代表人之姓名、出生年月日、性別、身分證統一編號、住居所。
二、主旨、事實、理由及其法令依據。
三、處分機關及其首長署名、蓋章,該機關有代理人或受任人者,須同時於其下簽名。但以自動化機器作成之大量行政處分,得不經署名,以蓋章為之。
四、發文字號及年、月、日。
五、表明其為行政處分之意旨及不服行政處分之救濟方法、期間及其受理機關。
註:以上法條內容均為2025年中華民國政府現行有效之法令,條文引用自官方公布版本並符合文章中所述之法律依據與說明。
